
KEPERCAYAAN SEBAGAI KELEBIHAN DAYA SAING BARU DALAM EKONOMI AI MALAYSIA
Organisasi MALAYSIA bergerak dengan cepat untuk menggunakan kecerdasan buatan (AI) berfungsi.
Papan mengesan kes penggunaan, keuntungan produktiviti dan masa yang dijimatkan. Satu soalan mendapat perhatian yang jauh lebih sedikit: siapa yang bertanggungjawab apabila sistem AI mendedahkan maklumat sensitif, membuat keputusan yang salah atau dimanipulasi oleh penyerang?
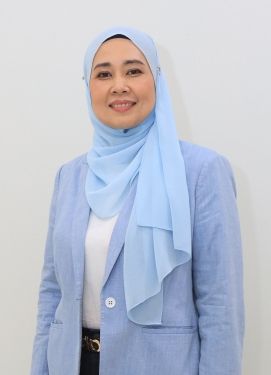
Bagi naib presiden eksekutif TM One Shanti Jusnita Johari, menutup jurang akauntabiliti itu mesti menjadi keutamaan kepimpinan.
Apabila AI menjadi tertanam di seluruh operasi, penglibatan pelanggan dan membuat keputusan, akauntabiliti muncul sebagai salah satu cabaran tadbir urus yang menentukan yang dihadapi oleh dewan hari ini.
“Lembaga bukan sahaja harus bertanya seberapa cepat AI boleh digunakan. Mereka harus bertanya sama ada organisasi masih boleh menepati janji-janji kepada pelanggan dan rakyat apabila ada masalah,” katanya. “Itu adalah persoalan kepimpinan.
Mandat untuk bilik lembaga
Keselamatan siber telah berpindah dari item talian IT ke mandat bilik lembaga. Semakin banyak, lembaga mesti mengatur risiko siber dan AI dengan disiplin yang sama yang digunakan untuk risiko kewangan, operasi dan pengawalseliaan. Oleh kerana AI, awan dan automasi menjadi pusat organisasi, satu kejadian boleh mengganggu operasi, melemahkan kepercayaan, mengganggu rantaian bekalan dan mengundang kesan pengawalseliaan.
Oleh itu, pemimpin perlu menetapkan akauntabiliti yang jelas, menentukan toleransi organisasi terhadap risiko siber dan memastikan rancangan kesinambungan diuji, bukan hanya didokumentasikan.
“Keselamatan siber bukanlah pusat kos. Ini adalah syarat untuk menjalankan perniagaan dengan yakin,” jelas Shanti. “Lembaga harus meminta bukti bahawa perkhidmatan kritikal dapat diteruskan semasa kejadian, bukan sekadar jaminan bahawa alat keselamatan ada.”
Persekitaran pengawalseliaan Malaysia juga berkembang di samping risiko ini. Akta Keselamatan Siber 2024 meletakkan kewajipan berkanun, termasuk penilaian risiko, audit dan pemberitahuan insiden, kepada pengendali Infrastruktur Maklumat Kritikal Nasional, manakala Strategi Keselamatan Siber Malaysia 2025-2030 Agensi Keselamatan Siber Nasional menetapkan peta jalan daya tahan lima tahun negara ini.
Kadar pengangkatan menambah urgensi. Dalam masa dua tahun, Pejabat AI Kebangsaan berkembang menjadi AI Malaysia, sebuah agensi puncak berpusat yang memandu cita-cita AI Nation 2030, termasuk Institut Keselamatan AI Malaysia untuk ujian model dan pasukan merah. Seiring dengan itu, penggunaan AI perusahaan hampir dua kali ganda sejak tahun 2020, menurut Tinjauan Kesediaan AI AIBP 2025/2026.
“Pergeseran ini mencerminkan langkah Malaysia untuk menganggap ketahanan siber sebagai keperluan nasional,” kata Shanti. “Bagi lembaga, ini bermaksud menjadikan daya tahan sebagai sebahagian daripada agenda AI dari awal, dengan pemilikan, pelaburan dan kemajuan yang jelas dikaji semula di peringkat kepimpinan.”
AI memotong kedua-dua cara
Di luar membentuk semula kecekapan, AI telah mengubah perjuangan digital di kedua-dua belah pihak. Penyerang boleh mengautomasikan pengintaian, menjana kandungan phishing dan menyesuaikan diri dengan lebih cepat daripada sebelumnya. Pada masa yang sama, organisasi mempercepat penggunaan AI merentasi operasi, penglibatan pelanggan dan membuat keputusan.
Bagi pemimpin, cabarannya bukan lagi hanya menggunakan AI. Tadbir urus, keterlihatan dan akauntabiliti mesti berkembang pada kelajuan yang sama.
Bagi Shanti, salah satu kesan terbesar AI ialah pemampatan masa keputusan. Ancaman dapat dikenalpasti, disesuaikan dan dilaksanakan dengan lebih cepat, sementara organisasi sendiri menjadi lebih saling berkaitan dan automatik. Oleh itu, keupayaan untuk melihat apa yang sedang berlaku dan bertindak dengan cepat menjadi sama pentingnya dengan teknologi keselamatan itu sendiri.
Kajian industri terkini menggambarkan kos dan kecanggihan insiden siber yang semakin meningkat. Laporan Kos Pelanggaran Data 2026 IBM meletakkan kos pelanggaran purata global pada rekod AS$4.99 juta, meningkat 12% dalam setahun, dengan serangan yang didayakan AI di belakang satu daripada empat pelanggaran berniat jahat.
Lebih dekat ke rumah, laporan Pikom Beyond Compliance: The State of Cyber Resilience in Malaysia 2026 mendapati kos purata pelanggaran data di Malaysia meningkat kepada RM3.2 juta pada tahun 2025, meningkat daripada RM2.9 juta tahun sebelumnya, dengan beberapa organisasi melaporkan kerugian lebih daripada RM5 juta daripada satu insiden. Phishing yang dihasilkan oleh AI atau penyamaran deepfake kini berada di antara serangan yang paling biasa dihadapi oleh organisasi Malaysia.
“Isu kepimpinan adalah kepantasan keputusan,” katanya. “Bolehkah organisasi melihat ancaman cukup awal, memahami kesannya dan membuat keputusan yang tepat sebelum keadaan meningkat? Membeli lebih banyak alat tidak secara automatik memberi anda keupayaan itu.”
Jurang TM CYDEC dibina untuk ditutup
Bagi banyak organisasi, cabarannya bukan lagi kekurangan pelaburan keselamatan siber. Ia mengekalkan keterlihatan di persekitaran digital yang semakin berpecah.
“Perusahaan Malaysia tidak kekurangan alat keselamatan; mereka kekurangan keterlihatan bersatu,” kata Shanti. “Ketua eksekutif harus bertanya di mana keterlihatan dan pemilikan pecah merentasi platform awan, infrastruktur hibrid dan ekosistem pihak ketiga. Jurang itu sering berlaku di mana insiden bermula.”
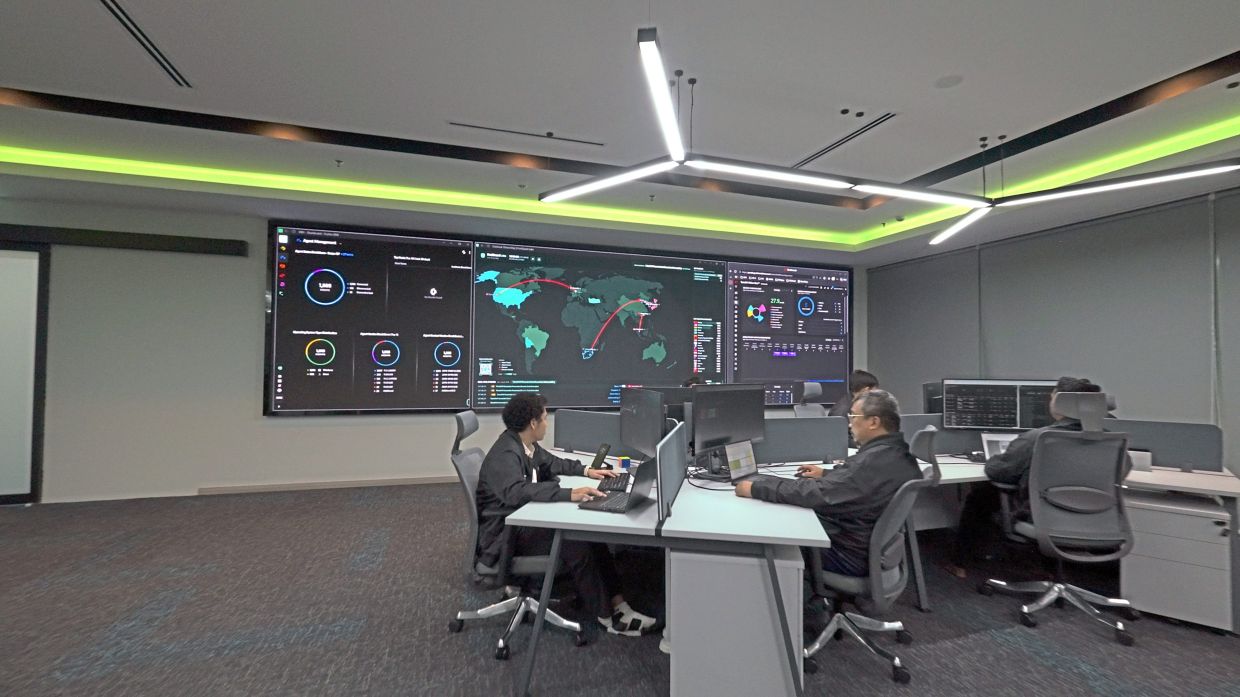
Cabaran ini juga membentuk TM CYDEC, model operasi Cyber Fusion TM untuk pelanggan perusahaan, kerajaan dan infrastruktur kritikal. Daripada merawat risiko rangkaian, awan dan siber secara berasingan, model ini membawa keupayaan keterlihatan, kecerdasan ancaman dan tindak balas ke dalam persekitaran operasi yang lebih bersepadu.
Bagi Shanti, prinsipnya mudah: penyerang tidak beroperasi mengikut struktur dalaman organisasi.
“Ancaman boleh bergerak merentasi rangkaian, persekitaran awan, aplikasi dan sambungan pihak ketiga anda tanpa peduli pasukan mana yang memiliki apa,” katanya. “Organisasi memerlukan keterlihatan yang cukup melintasi sempadan tersebut untuk memahami apa yang sedang berlaku dan bertindak dengan cepat.”
Melihat ke hadapan, TM One merancang untuk meningkatkan TM CYDEC secara progresif melalui AI Assurance, satu set keupayaan yang direka untuk mengenal pasti kelemahan dalam sistem AI, melindunginya semasa ia digunakan, dan membantu organisasi menggunakan AI dengan keyakinan yang lebih tinggi.
Membina kepercayaan
Apabila organisasi mempercepat penggunaan AI dan menyampaikan lebih banyak perkhidmatan secara digital, kepercayaan menjadi aset strategik yang tidak lagi dapat dianggap sebagai aset strategik yang lembaga tidak lagi dapat dianggap biasa. Menurut Shanti, persoalannya bukan lagi sama ada organisasi boleh berinovasi, tetapi sama ada pelanggan, pengawal selia dan pihak berkepentingan mempercayai mereka untuk melakukannya secara bertanggungjawab.
Bagi Shanti, kepercayaan digital akhirnya praktikal. Organisasi memerlukan akauntabiliti yang jelas, keterlihatan terhadap persekitaran digital mereka dan keyakinan bahawa orang yang mampu dapat bertindak apabila sesuatu kejadian berlaku. Teknologi dan tadbir urus harus bekerjasama sekiranya pelanggan dan pihak berkepentingan mempercayai perkhidmatan digital dan AI yang semakin dipercayai.
TM juga mengukuhkan tadbir urus AI sendiri. Ia baru-baru ini menjadi telco Malaysia pertama yang memperoleh pensijilan Sistem Pengurusan AI ISO/IEC 42001:2023, yang disahkan secara bebas oleh SIRIM QAS International.
Berkongsi langkah seterusnya, Shanti mencadangkan organisasi menguji kesediaan mereka terhadap empat soalan:
> Siapa yang bertanggungjawab untuk keputusan AI?
> Bolehkah pengurusan melihat risiko di seluruh persekitaran digital organisasi?
> Bolehkah pihak pengurusan bertindak balas dengan cepat semasa kejadian?
> Bolehkah perkhidmatan kritikal diteruskan semasa kejadian sedang ditangani?
Tadbir urus dan pemantauan harus berkembang bersama penggunaan AI, bukan setelah pelanggaran memaksa masalah tersebut.
“Generasi pemimpin pasaran akan datang tidak akan ditentukan oleh seberapa cepat mereka menggunakan AI,” katanya.
“Mereka akan dinilai sama ada pelanggan, pengawal selia dan pihak berkepentingan mempercayai mereka untuk menggunakannya secara bertanggungjawab. Itu menjadikan kepercayaan sebagai tanggungjawab kepimpinan.”